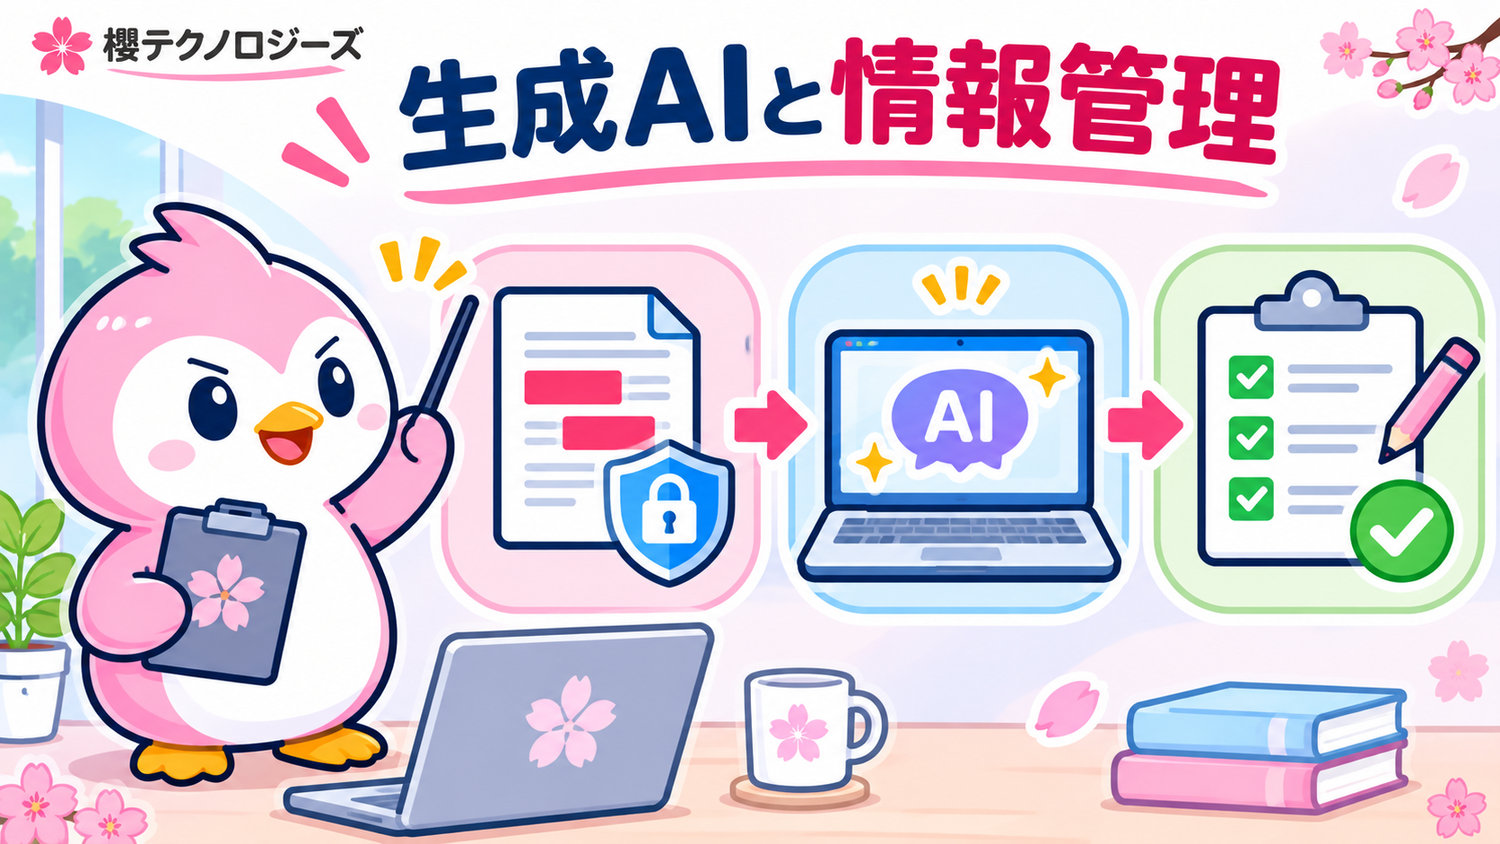
生成AIは、文章作成、要約、アイデア出し、プログラム作成、データ整理など、さまざまな業務を効率化できる便利な技術です。一方で、企業で利用する場合は「便利だから使ってよい」とは限りません。会社が導入を認めていない生成AIを業務で勝手に利用したり、顧客情報や社内資料を入力したりすると、情報管理上の問題につながる可能性があります。
この記事では、企業で生成AIを利用するときに確認しておきたいポイントと、生成AIツールを選ぶ際の考え方を、実務の視点から整理します。
まず確認したいのは「会社が利用を認めているか」
個人では自由に使えるサービスでも、会社のPCやネットワーク、会社から貸与されたスマートフォンなどで利用できるとは限りません。企業では情報セキュリティ規程、クラウドサービス利用規程、個人情報の取り扱い、顧客との契約などによって、外部サービスへの情報送信が制限されていることがあります。
そのため、業務で生成AIを利用したい場合は、最初に「会社が利用を許可しているサービスか」「利用できる業務の範囲はどこまでか」を確認することが重要です。会社が導入していない生成AIを、業務を早く終わらせる目的で個人判断で使うことは避けた方が安全です。
「入力した内容が学習されるか」だけを見ればよいわけではない
生成AIの情報管理について、「入力内容がAIの学習に使われるかどうか」が注目されがちです。しかし企業利用では、それだけで判断するのは十分ではありません。
確認したいのは、入力データがモデル改善に使われるかに加えて、サービス側にどの程度保存されるのか、ログが残るのか、保存期間はどのくらいか、管理者が利用状況を把握できるか、契約終了時にデータがどう扱われるか、利用地域やデータ処理の条件はどうなっているか、といった点です。サービスや契約プランによって条件は異なるため、最新の利用規約や法人向けのデータ保護条件を確認する必要があります。
生成AIに安易に入力しない方がよい情報
特に注意したいのは、顧客名、氏名・住所・電話番号などの個人情報、未公開の売上や経営情報、契約書、社外秘資料、ID・パスワード・APIキー、システム構成情報、障害ログ、ソースコードなどです。
例えば「この顧客から届いたメールを要約して」と依頼する場合、メール本文に氏名や会社名、案件内容が含まれていれば、それらも外部サービスへ送信されます。また、プログラムのエラーを調べるためにログをそのまま貼り付けると、接続先やユーザー情報などが含まれていることがあります。
必要に応じて匿名化・マスキングを行うことも有効ですが、「匿名化したから必ず入力してよい」というわけではありません。まず社内ルールと利用サービスの条件を確認することが前提です。
会社のネットワークからアクセスできる=利用してよい、ではない
生成AIのサイトに会社のPCからアクセスできると、「ブロックされていないので使ってよい」と考えてしまうことがあります。しかし、ネットワーク上でアクセス可能であることと、会社が業務利用を許可していることは別の話です。
会社によっては、技術的にはアクセスできても、社内規程上は利用申請が必要な場合があります。反対に、会社が正式に契約した法人向け生成AIや社内AI環境だけを利用対象としている場合もあります。不明な場合は情報システム部門や管理者へ確認しましょう。
生成AIツールは何を基準に選ぶ?
企業で利用するツールは、単純に「回答精度が高い」「有名だから」という理由だけで選ばないことが大切です。業務利用では、次のような観点を組み合わせて検討します。
- データの取り扱い:入力・出力データがモデル学習に利用される条件、保存期間、削除方法など。
- 管理機能:組織アカウント、権限管理、利用者管理、監査ログなどが必要か。
- セキュリティ:認証方式、アクセス制御、各種セキュリティ情報や契約条件を確認できるか。
- 利用目的:文章作成、プログラミング、社内文書検索、画像生成など、目的に適しているか。
- 既存環境との連携:Microsoft 365、Google Workspace、社内システムなど、現在の業務環境と組み合わせやすいか。
- コスト:利用人数、月額費用、API利用料などを含めて継続利用できるか。
- サポート・契約:法人契約や問い合わせ窓口、障害時の対応などが自社の要件に合うか。
無料版と法人向けサービスは同じように考えない
同じ生成AIサービスでも、個人向け・無料プランと法人向けプランでは、データの取り扱いや管理機能が異なる場合があります。そのため「この生成AIは安全」「この生成AIは危険」とサービス名だけで一括りにするのではなく、実際に利用するプランと設定を確認することが重要です。
生成AIの回答をそのまま業務成果物にしない
情報管理と同じくらい重要なのが、生成された内容の確認です。生成AIは、もっともらしい誤情報を出力することがあります。法律、制度、価格、製品仕様など、変化する情報については特に確認が必要です。
また、文章や画像、プログラムコードを利用するときは、著作権やライセンス、第三者の権利にも配慮する必要があります。生成AIの出力は「AIが作ったから必ず自由に使える」と決めつけず、用途に応じて人が確認する工程を設けましょう。
企業側は「禁止するだけ」ではなく利用ルールを作る
生成AIを全面的に禁止すると、従業員が便利さを求めて会社が把握していないサービスを利用する、いわゆるシャドーAIにつながる可能性もあります。そこで、利用可能な生成AI、入力してよい情報・いけない情報、利用できる業務、確認責任、問題が起きた場合の相談先などを明確にすることが重要です。
最初から大規模な仕組みを導入する必要はありません。例えば「公開情報を使った文章のたたき台作成から始める」「機密情報は入力しない」「最終確認は必ず人が行う」といった小さなルールから始め、利用状況を見ながら整備していく方法もあります。
【実践編】生成AIの入力ルールを小さく作る
「AIを使ってよいか」は、個人の判断だけで決めないことが重要です。まず情報管理担当者と相談し、何を入力できるか、誰が確認するか、問題が起きたらどこへ連絡するかを決めましょう。
入力情報を3つに分類する考え方
| 区分(例) | 具体例 | 基本的な扱い |
|---|---|---|
| 公開情報 | 公開済みの商品紹介や公開統計 | 利用許可のあるサービスで使用可否を確認 |
| 社内情報 | 社内手順書、社内会議のメモ | 社内規程と契約条件に従い、必要な範囲に限定 |
| 機密・個人情報 | 顧客データ、契約内容、パスワード、APIキー | 原則として個人判断では入力せず、管理者の承認を求める |
※この分類は記事内の説明例であり、企業が実際に採用すべき正式な区分ではありません。匿名化したデータでも、組み合わせによって個人を識別できる場合があります。
最初の社内ルール案
- 使えるサービス:組織が承認したサービス・アカウントのみ使用する。
- 入力禁止・要承認情報:顧客情報、認証情報、社外秘資料、契約で制限された情報を明確にする。
- 人による確認:数字・日付・法律・製品仕様・コードは担当者が確かめる。
- 記録:重要な成果物では利用目的と最終確認者を残す。
- 相談先:誤送信・誤入力に気付いた際の連絡窓口を決める。
最初に試すなら
公開済み情報や完全な架空データだけを使った、見出し案・議事録のひな形・チェックリストの下書きなどから始めると、導入効果と確認負荷を比べやすくなります。
具体的な運用方針を作る場合は、経済産業省「AI事業者ガイドライン(第1.2版)」の本文やチェックリストも参考になります。
生成AIは、正しく選び、正しく使うことが重要
生成AIは業務効率化の大きな助けになりますが、導入そのものが目的ではありません。自社の業務と情報の性質を整理し、どこなら安全に活用できるのかを考えることが重要です。
櫻テクノロジーズでは、RPAや各種DXツールと同様に、「どのツールを入れるか」だけではなく「どの業務に使うのが適切か」という視点を大切にしています。生成AIについても、便利さと情報管理の両方を考えながら、自社に合った利用方法を検討していきましょう。
参考情報
※本記事は一般的な情報提供を目的としています。各生成AIサービスの仕様・規約・データ取り扱いは変更される場合があります。導入時には各サービスの最新情報、自社の規程、契約条件をご確認ください。