2026年9月前後から、国内企業や組織において、不正アクセスによる個人情報などの漏えいが相次いで報告されています。金融機関や通信事業者など、私たちの生活に身近なサービスも例外ではありません。
こうした状況を受け、2026年10月8日にはJPCERT/CCが注意喚起を公開し(10月23日更新)、10月9日にはIPA(情報処理推進機構)も企業向けに速やかな点検と対策を呼びかけました。
今回注目したいのは、一般利用者向けのWebサイトだけでなく、企業内部で利用される管理システムやデータ分析ツールなども攻撃の対象となっていることです。
この記事では、何が起きているのか、企業や個人事業主がどのような対策を取ればよいのかを、システム開発・業務自動化の視点も交えてご紹介します。
そもそも不正アクセスとは?
不正アクセスとは、正当な権限を持たない第三者が、システムやサービスに不正にアクセスすることです。他人のIDやパスワードを使ってログインしたり、プログラムの弱点(脆弱性)を悪用して、本来許されていない情報にアクセスしたりする行為などが該当します。
不正アクセスによって、次のような被害が生じる可能性があります。
- 氏名・住所・メールアドレスなどの個人情報の流出
- 顧客情報や取引データなど、企業の機密情報の流出
- アカウントの乗っ取りや不正な操作
- 情報の書き換え・削除、サービスの停止
- 漏えい情報を悪用した詐欺などの二次被害
なお、「不正アクセスを試みられたこと」と「実際に侵入されたこと」は同じではありません。 インターネットに公開されているシステムには、不審なアクセスが日常的に発生する場合があります。大切なのは、防御の仕組みを整えるとともに、異常を確認できる状態にしておくことです。
2026年10月、国内では何が起きているのか?
JPCERT/CCは、2026年9月前後から国内組織で大量の個人情報などの漏えいにつながる不正アクセス事案が相次いでいると注意喚起しています。すべての事案が一つの脆弱性や同じ攻撃手法に起因するとは断定されていません。
公表されている情報から、企業が特に注意したいポイントを3つ取り上げます。
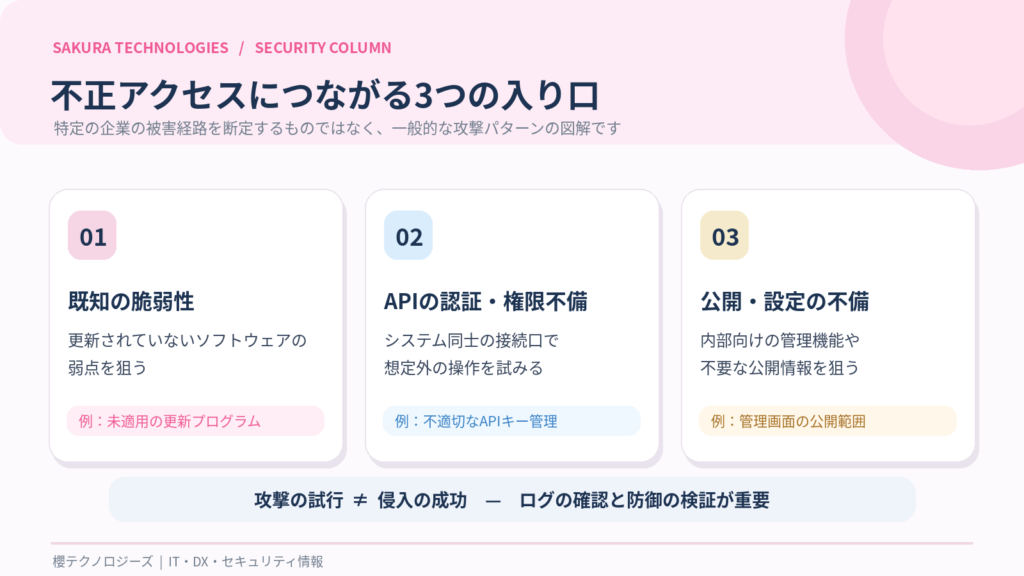
1.ソフトウェアの脆弱性や設定不備を狙う攻撃
Webサイトや業務システムは、OS、プログラミング言語、データベース、外部ライブラリなど、多くのソフトウェアで動作しています。古いバージョンのまま放置されていると、既に公表された弱点を悪用される恐れがあります。
また、単なるソフトウェアの脆弱性だけでなく、サーバーの設定不備や、公開すべきでないファイルの存在が狙われるケースもあります。
2.APIを経由した不正な操作
APIは、異なるアプリケーションやサービス同士が情報をやり取りするための仕組みです。スマートフォンアプリとサーバーの連携、社内システムとクラウドサービスの連携など、幅広い場面で使われています。
便利な一方で、APIの認証や権限チェックが不十分な場合、本来許可されない情報の取得や操作につながる恐れがあります。JPCERT/CCの注意喚起でも、スマートフォンアプリから接続先を調査し、APIへの不正な操作を試みる事例が挙げられています。
画面上にボタンがないだけでは安全とはいえません。サーバー側でも適切な認証・権限確認を実装することが重要です。
3.社内向けの管理システムも攻撃対象に
企業では、顧客管理、売上管理、在庫管理、データ分析など、さまざまな業務システムを利用しています。BI(Business Intelligence)ツールは、売上や顧客情報などを集計・分析するためのツールです。
こうしたシステムには重要な情報が大量に保存されていることがあります。JPCERT/CCは、不特定多数の利用を想定していない管理システムやBIツールについても、点検の必要性を指摘しています。
「社内向けのツールだから安全」と決めつけず、外部への公開状況やアクセス制御を確認することが大切です。
企業が今すぐ確認しておきたい5つの対策
IPAとJPCERT/CCの注意喚起を踏まえ、まず確認したいポイントを5つに整理しました。すべてを一度に実施するのが難しくても、重要なシステムから順番に取り組んでみましょう。
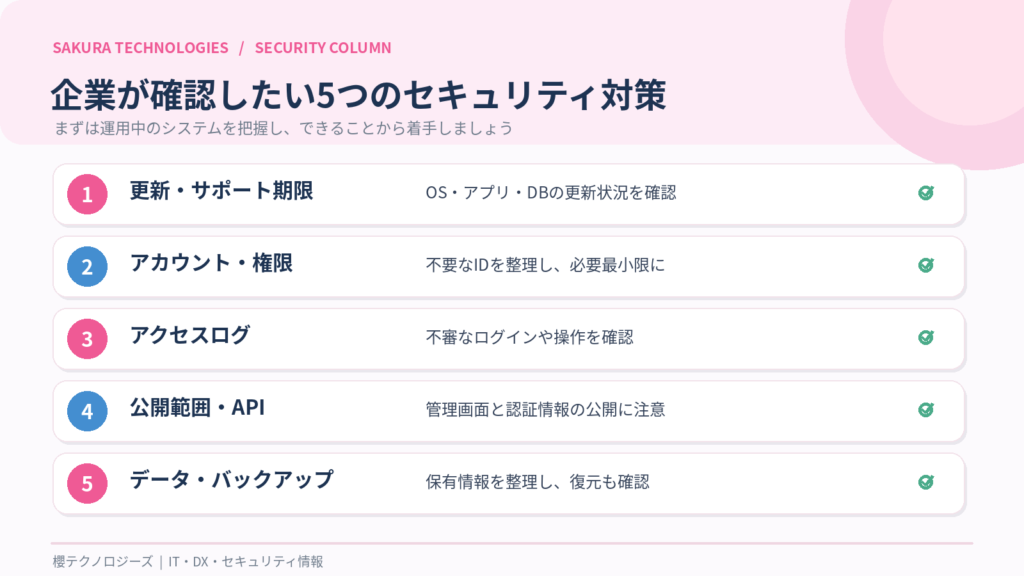
1.ソフトウェアのバージョンとサポート期限を確認する
OS、アプリケーション、データベース、外部ライブラリなどの使用バージョンとサポート状況を把握しましょう。セキュリティ更新が提供されている場合は、互換性や業務への影響を確認しながら適切に適用します。
2.不要なアカウントと過剰な権限を整理する
退職した担当者や使用していないアカウントが残っていないか確認しましょう。通常の業務しか行わない利用者に管理者権限を付与しないことも重要です。可能なサービスでは多要素認証の導入も検討します。
3.不審なアクセス履歴を確認する
短時間に繰り返されるログイン失敗、普段と異なる操作、エラーの急増などがないか確認しましょう。不審なアクセスが記録されていても、それだけで侵入成功を意味するわけではありません。通常時の利用状況と照らして判断します。
4.公開範囲とAPIの認証を見直す
社内向けの管理画面やAPIが、必要以上に外部へ公開されていないかを確認します。APIキーや認証トークンなどの情報も適切に管理し、不要になったものは無効化しましょう。
5.保有する情報とバックアップを整理する
必要以上の個人情報や機密情報を保存していないか確認しましょう。また、バックアップは取得するだけでなく、含まれるデータ、保管場所、復元方法も確認することが重要です。
なお、バックアップは障害からの復旧に役立つ一方、情報漏えいそのものを防ぐものではありません。認証やアクセス制御など、別の対策と組み合わせる必要があります。
RPA・DXを進める企業こそ注意したいこと
櫻テクノロジーズでは、RPAによる業務自動化やDX導入支援などを行っています。RPAは業務の効率化に役立ちますが、扱う業務によっては顧客情報、請求情報、取引データなどを取り扱うこともあります。
例えばRPAが業務システムにログインする場合、認証情報の保管方法や権限の範囲が重要になります。複数のシステムを連携させる場合には、APIの権限設定や接続先の管理にも注意が必要です。
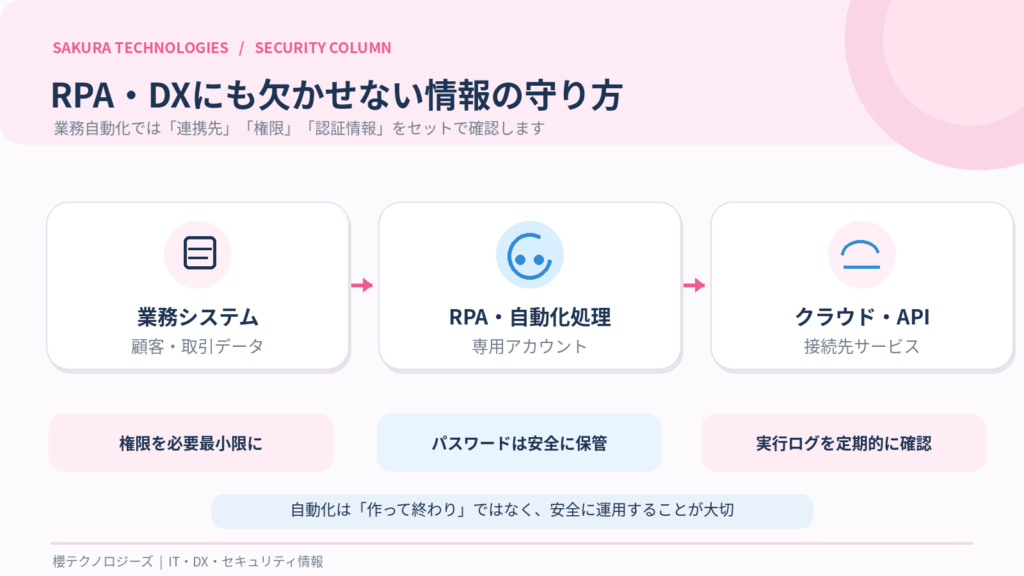
- RPA専用アカウントの権限を、必要最小限にする
- パスワードやAPIキーをプログラムへ直接埋め込まない
- 実行履歴やエラーを確認できる仕組みを用意する
- RPAツールと連携先システムのサポート期限を把握する
- システム更新時には自動化処理への影響を確認する
業務自動化は「作って終わり」ではありません。 連携先の仕様変更やアップデートにも対応し、安全に運用し続けることが重要です。
櫻テクノロジーズでも改めて点検を実施
櫻テクノロジーズでも、一連のセキュリティ情報を受けて、自社Webサイトの運用状況を改めて確認しました。
WordPressの更新状況、利用者アカウント、ログイン履歴、バックアップ、使用ソフトウェアなどを確認し、不要なアカウントの整理など、必要な対応を進めています。
点検では、不審なアクセスの試行が記録されていることも確認しました。ただし、これは直ちに侵入されたことを意味するものではありません。防御機能が働いているか、見覚えのないログイン成功がないかといった観点から、慎重に状況を確認しています。
サイトが正常に表示されていても、サポート期限など、今後の保守課題が見つかることもあります。「問題なく動いていること」と「安全な状態が維持されていること」は必ずしも同じではありません。
なお、セキュリティ上の理由から、具体的な防御設定や管理環境の詳細については公開を控えます。
万が一、情報漏えいが発生した場合は?
どれほど対策をしていても、リスクを完全にゼロにすることはできません。不正アクセスや情報漏えいが疑われる場合には、被害拡大の防止、事実確認、関係者への連絡が重要です。
調査に必要なログやファイルを不用意に削除すると、原因究明が難しくなる恐れがあります。状況に応じて、サービス提供事業者やセキュリティの専門家に相談しましょう。
また、情報漏えいの通知を受け取った利用者は、漏えいした情報の種類によって必要な対処が変わります。パスワードの変更や使い回しの解消、カード情報が含まれる場合のカード会社への相談などが考えられます。
IPAは2026年10月26日、一般利用者向けに情報漏えい時の対処方法を整理した案内も公開しています。
まとめ
2026年10月、国内では不正アクセスと情報漏えいに関する注意喚起が相次いでいます。Webサイトや業務システムを運用するあらゆる事業者にとって、セキュリティ対策は身近な課題です。
DXや業務自動化が進むほどシステム間の連携が増え、扱う情報も複雑になります。便利な技術を活用すると同時に、それらを継続的に保守・管理する仕組みも必要です。
まずは現在利用しているシステムを把握し、不要なアカウントや権限の整理、更新状況の確認から取り組んでみてはいかがでしょうか。
セキュリティ対策は、企業の情報を守るだけでなく、顧客からの信頼や事業の継続を守るための取り組みでもあります。
櫻テクノロジーズでは、今後も安全性に配慮しながら、RPA・DX・業務自動化などの技術を活用した業務改善支援に取り組んでまいります。
参考情報・外部リンク
本記事は、2026年10月27日時点で公開されている次の公式情報を参考に作成しました。
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(10月8日公開・23日更新)
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(10月9日)
- IPA:自分の個人情報等が漏えいした際の「対処」と「日頃の対策」(10月26日)
※セキュリティ情報は随時更新されます。最新の状況は各機関の公式発表をご確認ください。