企業のホームページにお問い合わせフォームを設置すると、お客様からの相談だけでなく、営業メールや不審なメッセージが届くことがあります。
実際に、櫻テクノロジーズのお問い合わせフォームにも、通常のお問い合わせとは考えにくいメールが届きました。
今回は、実際に受信した内容と、不審だと判断した理由、事業者としての対応を紹介します。
実際に届いた不審な問い合わせ
今回届いたメールは、英語で書かれた問い合わせでした。
内容を要約すると、「企業データを大量に保有しているサービスを終了するので、24時間以内にデータをダウンロードしてほしい」という案内です。
お問い合わせフォームでは「お見積りについて」が選択されていましたが、本文にはRPA・DX・システム開発などに関する見積依頼はありませんでした。
そのため、今回は通常のお問い合わせとして返信せず、不審なスパムメールとして扱うことにしました。
なお、このメールが実際にフィッシング詐欺だったと断定できるわけではありません。安全性を確認できないメッセージとして慎重に対応した事例です。
今回のメールで不審だと感じた4つのポイント
1. 「24時間以内」と急がせていた
メールには短い期限が設定されていました。
受信者に考える時間を与えず、急いで操作させようとする内容には注意が必要です。
2. 利用した覚えのないサービスだった
申し込んだ覚えのないサービスから、突然データのダウンロードを求められました。
身に覚えのない案内は、その内容を慎重に確認する必要があります。
3. 問い合わせ種別と本文が一致していなかった
フォームでは「お見積りについて」が選択されていましたが、実際の本文には見積依頼がありませんでした。
事業内容と関係のない案内だったことも、不審だと判断した理由の一つです。
4. 外部サイトへのアクセスを促していた
メール本文では、外部サイトへのアクセスを求められていました。
安全性を確認できないリンクを安易に開くことは避けるべきだと判断しました。
迷惑メールとフィッシング詐欺の違い
迷惑メール・スパムメールは、不要な広告や営業、外部サイトへの誘導などを含むメールの総称です。
一方、フィッシング詐欺は、実在する企業やサービスを装い、偽サイトなどへ誘導してID・パスワードやカード情報を盗み取ろうとする手口です。
今回受信したメールは不審なスパムとして扱いましたが、内容だけでフィッシング詐欺と断定したわけではありません。
事業者がお問い合わせメールを確認するときのポイント
お問い合わせフォームに届いたメールを確認する際は、次のような点を確認すると判断しやすくなります。
- 自社のサービスに関係する問い合わせか
- 問い合わせ種別と本文が一致しているか
- 利用した覚えのないサービスの案内ではないか
- 短い期限を示して操作を急がせていないか
- 不審なリンクや添付ファイルが含まれていないか
- 送信元の表示だけで安全だと判断していないか
これらに当てはまるからといって、必ず詐欺とは限りません。ただし、慎重に扱う判断材料になります。
不審な問い合わせが届いた場合の対応
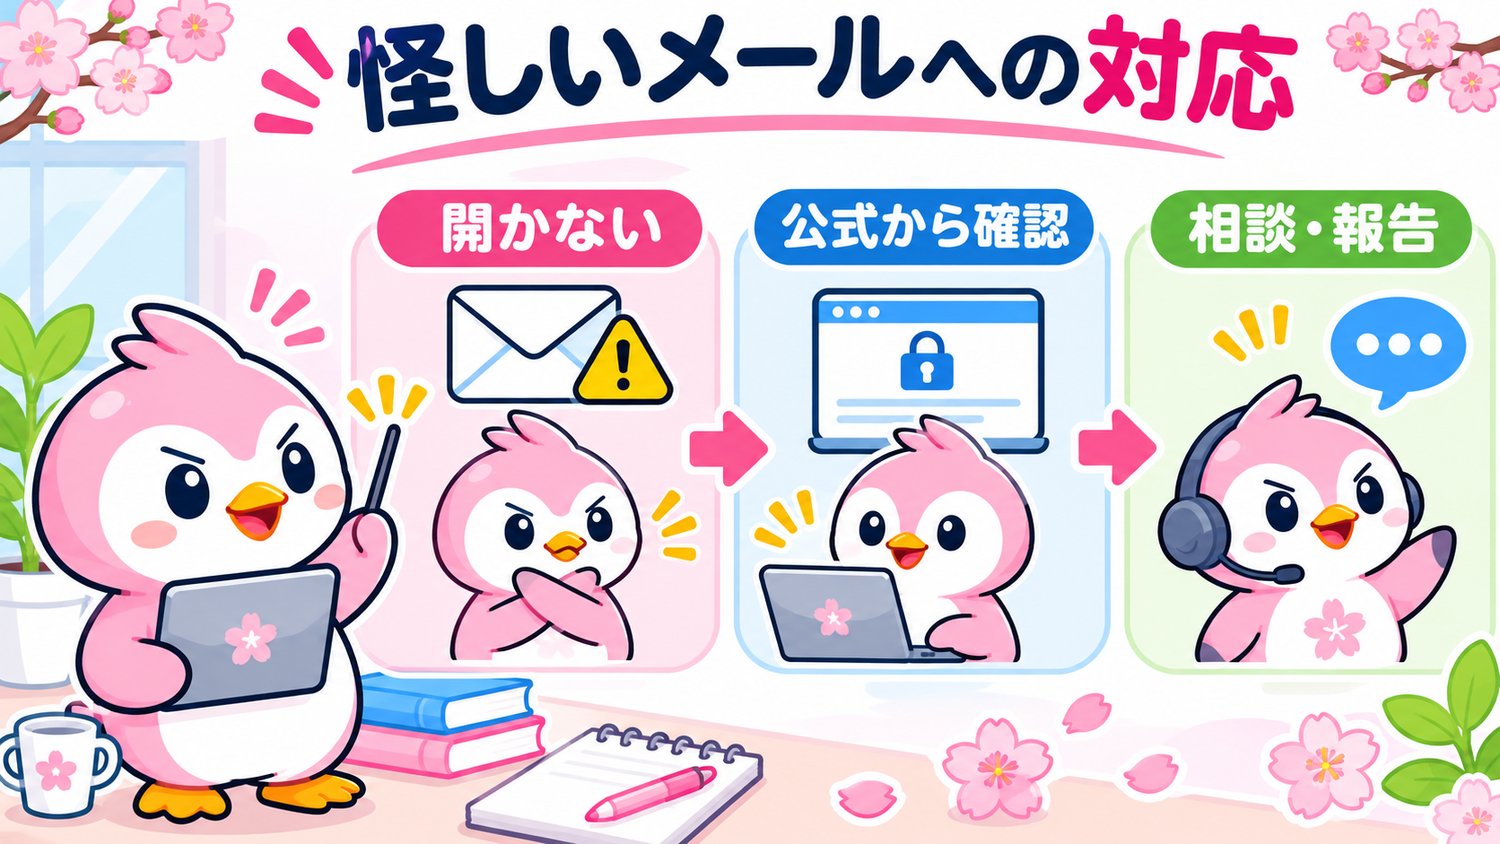
安全性を確認できないメールが届いた場合は、安易にリンクをクリックしたり、添付ファイルを開いたりしないことが重要です。
また、通常のお問い合わせと判断できない場合は、すぐに返信せず、内容を確認しましょう。
本物の連絡か確認する必要がある場合は、メール内に記載された連絡先やリンクではなく、別途確認した公式サイトなどを利用します。
お問い合わせフォーム側でできる対策
企業のホームページでは、次のような対策も検討できます。
- CAPTCHAなどによる自動送信対策
- 迷惑メールフィルターの活用
- 短時間の大量送信を制限する仕組み
- 不審なURLを含む投稿の確認
- 管理者が安全に内容を確認できる運用
スパムを完全になくすことは難しいため、不審なメールが届くことを前提に、安全に確認・判断できる運用を整えることも大切です。
今回の経験から感じたこと
ホームページを運営していると、すべての問い合わせにすぐ対応したくなるかもしれません。
しかし、今回のように、自社のサービスとは関係のない内容や、不審な外部サイトへの誘導が含まれる場合もあります。
櫻テクノロジーズでは今回、メールに記載されたリンクを開かず、返信もしないという対応を選びました。
特別なセキュリティ対策だけでなく、「届いたメールをそのまま信用せず、内容を確認する」という基本的な判断も重要だと感じています。
【実践編】不審な問い合わせが届いたときの受付手順
見た目が丁寧な日本語でも、実在する会社名が書かれていても、安全とは限りません。一方、海外からの英語メールというだけで不正と断定することもできません。内容と依頼された行動を整理して判断しましょう。
| 受信内容 | 確認のしかた |
|---|---|
| 「24時間以内に登録・支払い」 | 期限を理由に即時操作せず、契約や注文の事実を別経路で確認する |
| 不明なURL・添付ファイル | クリックやダウンロードをせず、正規の取引先へ既知の連絡先から問い合わせる |
| 認証コード・パスワードを要求 | 原則として渡さない。社内管理者・サービスの正式な窓口へ確認 |
| 問い合わせ内容と選択された種別が一致しない | 自動送信や不正な誘導の可能性を念頭に、返信前に内容を精査する |
事業者向けの初動フロー
- メール本文・受信日時・送信経路などの記録を必要な範囲で残す。
- 本文内のリンクにアクセスせず、公式サイトや既知の電話番号から事実確認する。
- 社内で共有する際は、危険なリンクや個人情報をむやみに転送しない。
- 同種の不審メッセージが増える場合、フォームの認証・スパム対策とログを点検する。
もし認証情報を入力してしまったら、公式のログイン画面から速やかにパスワードを変更し、同じパスワードを使う他サービスも確認してください。会社のアカウントなら管理者へ直ちに報告しましょう。
まとめ
企業のお問い合わせフォームには、通常の相談だけでなく、不審なメッセージが届くことがあります。
今回の事例では、「24時間以内」という期限、身に覚えのないサービス、問い合わせ内容の不一致、外部サイトへの誘導などが気になる点でした。
不審なメールをすべて詐欺と断定する必要はありませんが、安全性を確認できない場合は慎重に対応しましょう。
参考情報
- 警察庁「フィッシング対策」
- IPA「企業組織を狙うメールを悪用した攻撃の手口とその対策」
- IPA「日常における情報セキュリティ対策」
関連記事|個人アカウントを守るための対策
Appleを装ったフィッシングメールに遭遇した実体験と、2段階認証・多要素認証の重要性については、別の記事で紹介しています。